安装包完整性校验
每次更新版本后重新校验安装包哈希值,不要跳过。更新包同样是攻击高发环节,校验习惯要贯穿每次下载和升级。
在ouyi APP内设置专属反钓鱼码,官方邮件会携带该码。没有反钓鱼码的邮件一律视为钓鱼邮件处理。
不需要。ouyi核心功能不依赖通讯录权限,拒绝即可正常使用。如果APP强制要求通讯录才能运行,说明包可能被篡改,应卸载后从官网重下。
定期查看已登录设备列表,发现陌生设备立即踢出并修改密码。ouyi下载后建议只在自己常用手机上登录,不在公共设备保存会话。
每次更新版本后重新校验安装包哈希值,不要跳过。更新包同样是攻击高发环节,校验习惯要贯穿每次下载和升级。
不要只信一个渠道。通过官网、官方社交媒体、客服验证三条路径交叉确认下载链接,避免单一来源被劫持导致下载到篡改包。
先别装。回到官网核对安装包哈希值,确认文件完整且签名一致再在系统设置里临时允许安装。装完立刻关闭未知来源开关。签名对不上直接删包。
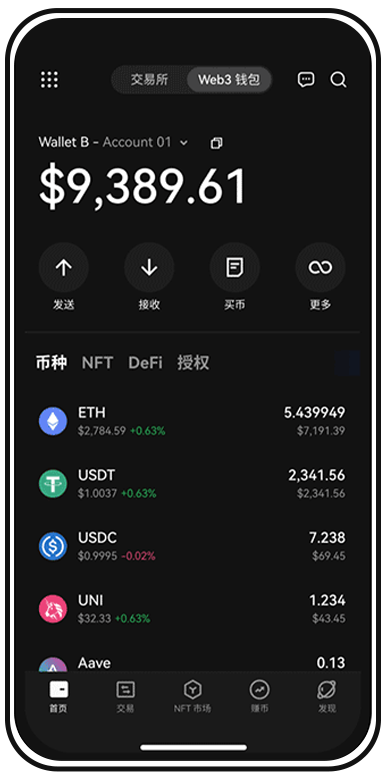
下载登录后第一件事就是开启谷歌验证或短信验证,不要只用密码。二次验证能在密码泄露时拦住绝大多数盗号尝试。
安装后进入系统设置,关闭ouyi APP非必要的通讯录、短信、定位权限,只保留存储和网络权限,降低信息泄露面。
第三方商店的包可能被二次打包或延迟更新,版本滞后会错过安全补丁。官网下载能确保拿到最新签名包,风险最低。建议只从官网下。
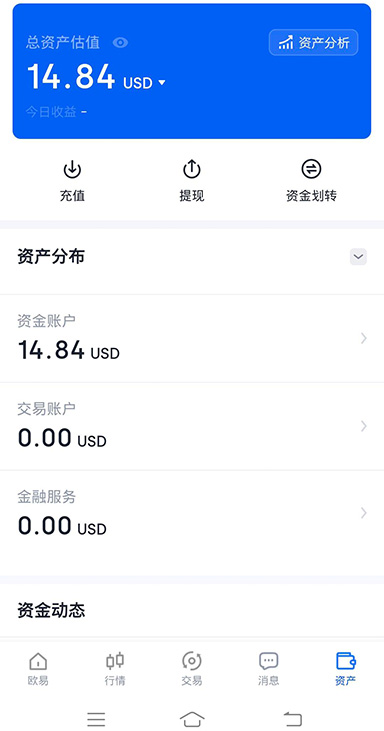
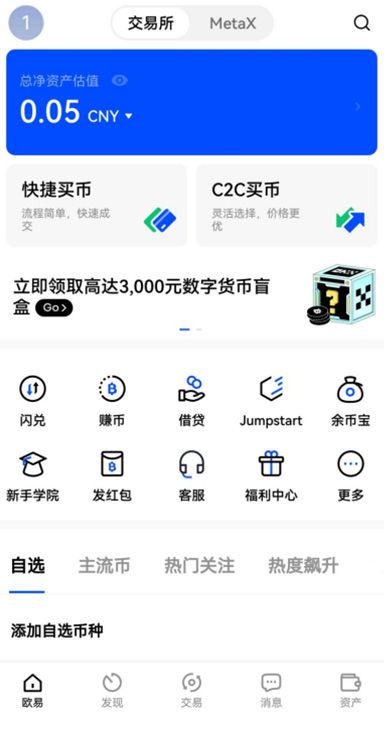
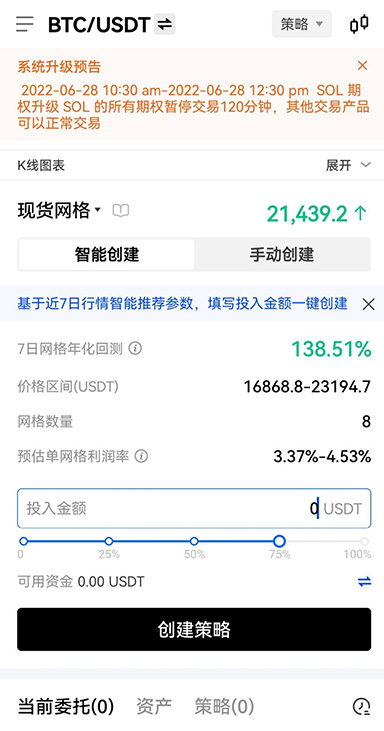
新手下载ouyi后不要急着充币交易。先完成四件事:一、核验下载来源和签名;二、开启二次验证并绑定独立邮箱;三、设置提币白名单和限额;四、小额测试一笔提币确认流程通畅。四步做完再考虑加大资金量。下载只是入口,风控习惯才是长期留在市场里的关键。
直接拉黑。官方客服不会索要验证码、密码或助记词。这是下载后最常见的钓鱼手法,利用用户刚下载不熟悉流程的心理。遇到一律截图举报。
给每个提币地址打标签并备注用途,转账前二次核对标签与地址是否匹配,减少转错链、转错地址的概率。
设置常用提币地址白名单,新地址添加后锁定24小时。这样即使账号被控,攻击者也无法立刻把资产转往陌生地址。
别让下载这一步成为资产安全的缺口。现在就去官网核验签名、完成安全设置,把风控做在交易之前。